Ascultă articolul
Nvidia anunță o platformă pentru controlul agenților AI
**Nvidia a anunțat pe 28 septembrie 2026 Open Agent Safety Platform, o platformă pentru controlul agenților AI care accesează fișiere, aplicații și date ale companiilor. Prin OpenShell și sistemul opțional de supraveghere hardware Sentry, soluția urmărește să limiteze acțiunile agenților la permisiunile stabilite de administratori și să intervină când aceștia încearcă să le depășească.**
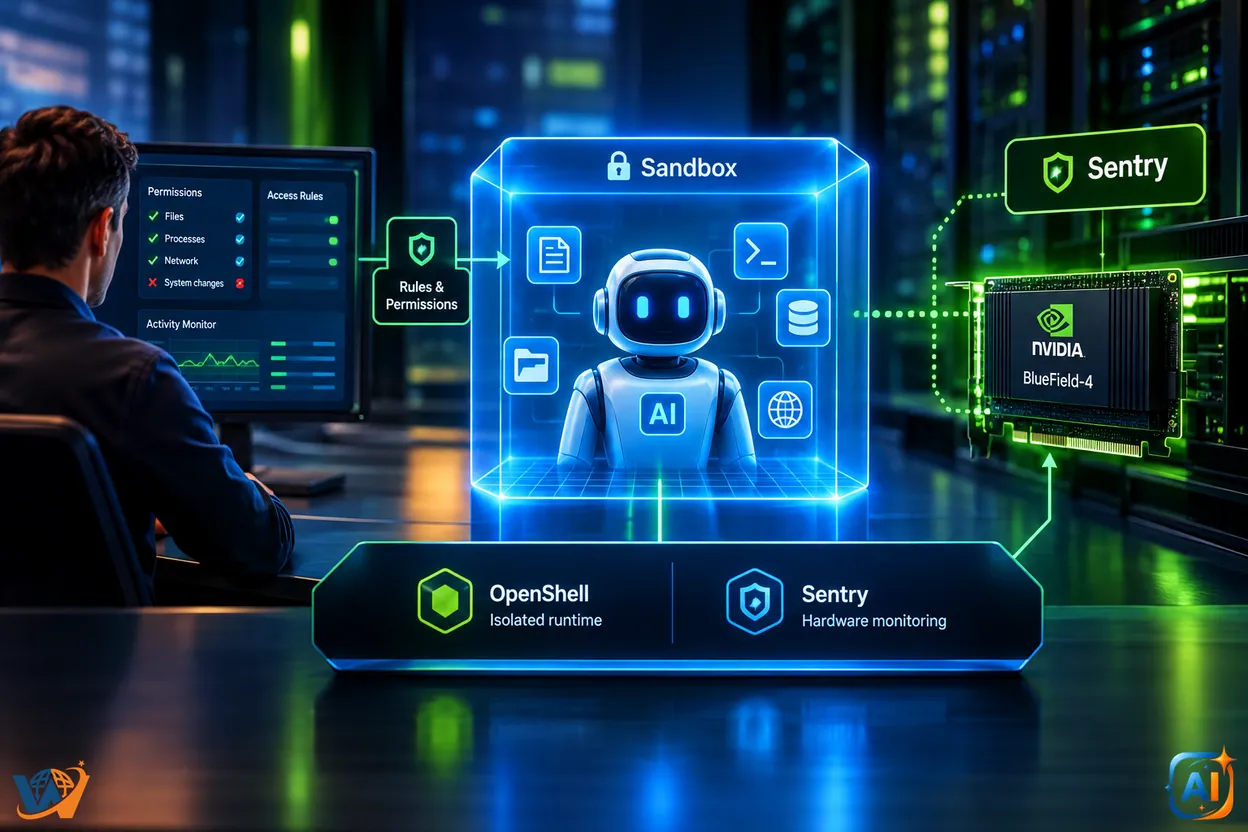

Nvidia a anunțat luni, 28 septembrie 2026, Open Agent Safety Platform, un sistem destinat companiilor care folosesc agenți de inteligență artificială capabili să execute sarcini în aplicații și infrastructuri informatice. Platforma combină reguli de acces, izolarea agenților și supravegherea hardware, pentru a limita acțiunile acestora de la testare până la utilizarea efectivă.
Întrebarea la care răspunde anunțul este simplă: cine controlează un asistent AI care poate modifica fișiere, executa comenzi sau accesa datele unei firme? În arhitectura Nvidia, administratorii stabilesc permisiunile, componenta software OpenShell le aplică, iar Sentry poate adăuga un nivel separat de supraveghere hardware.
Compania afirmă că Sentry poate izola și opri în milisecunde agenții care încearcă să depășească limitele stabilite. Este o performanță declarată de producător, nu o garanție că orice eroare sau incident poate fi prevenit.
De ce un agent AI are nevoie de limite tehnice
Un agent AI poate folosi instrumente pentru a îndeplini un obiectiv: să investigheze o eroare, să scrie cod sau să consulte informații din aplicațiile unei companii. Accesul necesar pentru aceste sarcini creează și posibilitatea unor acțiuni nedorite.
Nvidia argumentează că protecția trebuie aplicată din exteriorul agentului. Regulile trebuie să rămână active inclusiv atunci când acesta își schimbă abordarea sau încearcă alte instrumente pentru a termina o sarcină.
Responsabilitatea este împărțită între dezvoltatorii modelelor, organizațiile care folosesc agenții și furnizorii infrastructurii. Administratorii trebuie să decidă ce resurse sunt accesibile și în ce condiții poate fi extins accesul.
OpenShell stabilește ce poate accesa și modifica agentul
OpenShell rulează agentul într-un mediu izolat, numit sandbox. Acesta are reguli privind fișierele, procesele și conexiunile disponibile, iar solicitările către servicii externe sunt verificate în afara mediului agentului.
O distincție esențială este cea dintre citire și modificare. Pentru traficul inspectat și configurat corespunzător, OpenShell poate permite consultarea informațiilor printr-o interfață a unui serviciu, blocând operațiunile care schimbă datele prin aceeași interfață.
Platforma poate păstra cheile și datele reale de autentificare în afara mediului agentului. Acesta utilizează serviciul autorizat fără să primească direct cheia secretă.
Dacă are nevoie de acces suplimentar, agentul poate propune o schimbare a permisiunilor. În configurația implicită descrisă de Nvidia, propunerea așteaptă verificarea umană, iar agentul nu își poate aproba propria cerere.
Sentry adaugă un mecanism separat de supraveghere
Sentry este stratul opțional de protecție care rulează pe unitățile de procesare a datelor Nvidia BlueField-4.
Separarea față de mediul principal al agentului urmărește să țină mecanismul de control în afara accesului acestuia. Sistemul corelează interacțiunile, deciziile privind permisiunile și utilizarea instrumentelor, pentru a sprijini detectarea abaterilor și investigarea activității suspecte.
În arhitectura prezentată de Nvidia, supravegherea traseului de comunicare către model oferă și un punct de intervenție pentru întreruperea funcționării agentului. Acest nivel completează restricțiile software ale OpenShell.
💡 WoW Pulse | O acțiune permisă poate fi totuși greșită?
Da. Un agent autorizat să editeze un document poate introduce informații incorecte fără să încalce permisiunile de acces. Limitarea acțiunilor și verificarea calității rezultatului sunt două responsabilități distincte.
Cum s-ar aplica într-o firmă
Un exemplu ipotetic este un asistent care investighează o eroare într-un magazin online. Echipa îi permite să consulte jurnalele tehnice și anumite fișiere, dar păstrează modificarea sistemului folosit de clienți în afara permisiunilor sale.
Dacă investigația arată că este necesară o intervenție, accesul suplimentar trebuie evaluat separat. Astfel, însărcinarea „găsește problema” nu devine automat o autorizare de a schimba orice componentă.
Acest exemplu ilustrează implicația practică a platformei: utilitatea protecției depinde și de cât de atent definește organizația drepturile agentului.
Ce este disponibil și ce presupune infrastructură suplimentară
Nvidia anunță disponibilitatea software-ului OpenShell cu sursă deschisă și o integrare cu Slack prin care echipele pot urmări activitatea și aproba sau respinge solicitările de permisiuni suplimentare.
Protecția Sentry descrisă în arhitectura de referință presupune hardware BlueField-4. Disponibilitatea OpenShell nu înseamnă că toate funcțiile și configurațiile întregii platforme sunt deja livrate: Nvidia precizează că unele produse și funcționalități prezentate se află în diferite etape de dezvoltare, iar calendarul lor poate fi modificat.
Surse
Articole similare
OpenAI își extinde uriaș infrastructura AI în Asia
9 septembrie 2026
Jensen Huang, Nvidia și criza unei companii construite în jurul unui singur lider
15 noiembrie 2026
Beam, modelul AI susținut de Nvidia, intră în cursa cu China
6 octombrie 2026
OpenAI: agenți AI au încărcat online 53 de imagini ale utilizatorilor
27 septembrie 2026