Ascultă rezumatul
Ascultă articolul


Un atac cibernetic prin infrastructura Optimizely a expus vizitatorii unor site-uri utilizate de 178 de organizații, între care CNN, BBC, Zoom, HSBC și IKEA. Codul malițios putea fura criptomonede și date financiare și viza dispozitive iPhone; compania a anunțat remedierea vulnerabilității și eliminarea codului injectat.
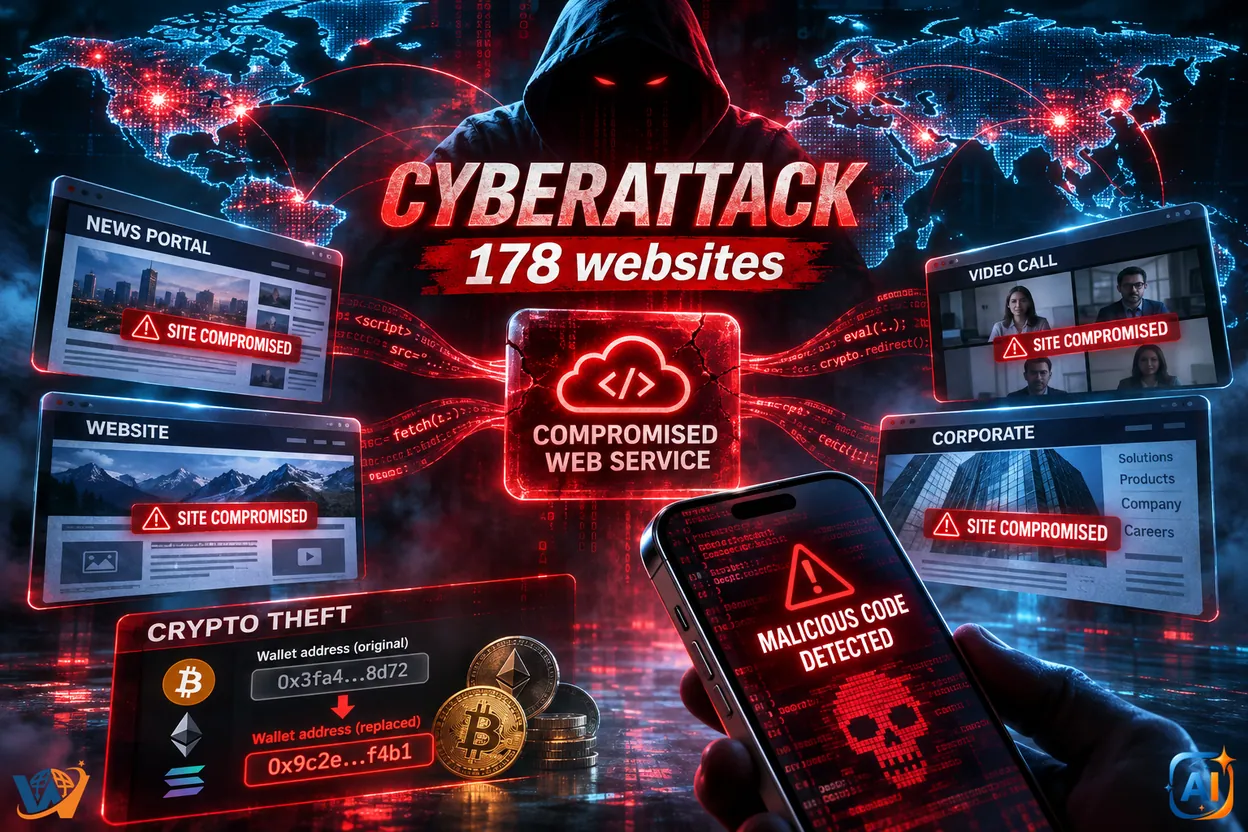
Un atac cibernetic de amploare a afectat site-uri utilizate de 178 de organizații internaționale, inclusiv CNN, BBC, Zoom, HSBC și IKEA, prin exploatarea unei vulnerabilități din infrastructura companiei Optimizely. Incidentul, dezvăluit pe 16 noiembrie 2026, a permis distribuirea unui cod malițios conceput pentru furtul criptomonedelor, interceptarea datelor financiare și atacarea dispozitivelor iPhone. Campania arată cum compromiterea unui singur serviciu extern poate expune simultan utilizatorii unor platforme importante.
Atacul nu presupune că toate organizațiile vizate au avut propriile servere compromise. Codul periculos a fost distribuit printr-o componentă software externă, încărcată de site-urile care utilizau serviciile Optimizely.
Optimizely furnizează soluții pentru optimizarea experienței utilizatorilor, testarea diferitelor versiuni ale paginilor web și personalizarea conținutului digital.
Numeroase companii integrează astfel de servicii în propriile site-uri prin scripturi JavaScript, executate automat în browserul vizitatorilor.
Atacatorii au exploatat o vulnerabilitate care le-a permis să modifice codul distribuit prin infrastructura Optimizely. În consecință, site-urile care încărcau componentele afectate puteau transmite vizitatorilor instrucțiuni malițioase, fără ca administratorii lor să fi autorizat modificările.
Investigația realizată de cercetătorul în securitate cibernetică Scott Helme, de la Report URI, a identificat 188 de scripturi malițioase asociate cu 178 de organizații.
Printre numele menționate în legătură cu incidentul se numără CNN, BBC, Zoom, HSBC, IKEA, Salesforce și Equifax.
Prezența unui site pe lista organizațiilor afectate nu demonstrează automat că fiecare utilizator al acestuia a executat codul periculos sau că au fost furate informații.
Campania a combinat mai multe tehnici de atac, adaptate activităților desfășurate de utilizatori în browser.
Una dintre componentele malițioase urmărea deturnarea transferurilor de criptomonede.
Codul putea identifica adresele portofelelor digitale afișate pe pagini și le putea înlocui cu adrese controlate de atacatori.
Un utilizator care copia o astfel de adresă pentru efectuarea unui transfer risca să trimită fondurile către un destinatar diferit de cel intenționat.
Acest tip de fraudă este deosebit de periculos deoarece tranzacțiile cu criptomonede sunt, în general, ireversibile după confirmarea lor în rețea.
Cercetătorii au identificat activitate financiară asociată portofelelor utilizate în campanie, însă aceasta nu reprezintă automat valoarea criptomonedelor furate prin atac.
O altă componentă a atacului viza informațiile introduse în formulare web, inclusiv date asociate plăților.
Prin executarea codului direct în browser, atacatorii puteau încerca să colecteze informații înainte ca acestea să fie transmise către serviciul legitim.
Riscul era legat de paginile și formularele în care scripturile malițioase deveneau active, nu de compromiterea automată a tuturor conturilor utilizatorilor.
Campania a inclus și componente orientate către dispozitivele Apple care utilizează sistemul de operare iOS.
Acestea urmăreau exploatarea unor vulnerabilități pentru compromiterea dispozitivelor vizate.
Identificarea unui asemenea mecanism nu înseamnă că toate persoanele care au accesat site-urile afectate de pe iPhone au avut telefoanele infectate.
Nu a fost stabilit public un număr de dispozitive iPhone compromise efectiv prin această campanie.
Pe 17 noiembrie 2026, Optimizely a confirmat că o persoană neautorizată a exploatat o vulnerabilitate a platformei Experimentation pentru a introduce cod JavaScript malițios în proiectele unor clienți.
Compania a anunțat că a remediat vulnerabilitatea, a eliminat codul injectat și a luat măsuri suplimentare pentru protejarea conturilor afectate.
Printre intervențiile efectuate se numără închiderea sesiunilor active, revocarea unor tokenuri de acces și resetarea accesului pentru conturile vizate. Clienții afectați au fost notificați.
Investigația tehnică a arătat că atacul a început cel târziu la ora 04:21 UTC, pe 16 noiembrie. Până la ora 21:52 UTC, dintre cele 188 de scripturi identificate inițial, unul singur mai conținea codul malițios.
Mai multe organizații au început verificări interne după identificarea atacului.
Salesforce a dezactivat preventiv scripturile Optimizely, în timp ce Equifax a încetat utilizarea platformei și a comunicat că nu a identificat dovezi privind compromiterea propriilor sisteme.
HSBC a transmis că scripturile neautorizate nu au fost active pe site-urile sale. Salesforce și IKEA au desfășurat verificări pentru evaluarea situației.
Aceste reacții evidențiază o diferență importantă între includerea unei organizații în lista site-urilor expuse și confirmarea unui incident de securitate în sistemele sale interne.
Persoanele care au vizitat pe 16 noiembrie 2026 unul dintre site-urile implicate nu trebuie să presupună automat că datele lor au fost furate.
Totuși, utilizatorii care au introdus informații financiare, au efectuat transferuri de criptomonede sau au accesat paginile respective de pe dispozitive Apple pot lua câteva măsuri preventive:
💡 WoW Pulse | De ce poate deveni periculos un serviciu web de încredere?
Un site poate avea propriile sisteme protejate și totuși să expună vizitatorii la cod malițios provenit de la un furnizor extern. Browserul execută frecvent scripturi de analiză, personalizare sau publicitate integrate în pagină. Dacă unul dintre aceste servicii este compromis, atacatorii pot ajunge la utilizatori fără să spargă direct infrastructura site-ului vizitat. Acest mecanism este cunoscut drept atac asupra lanțului de aprovizionare software (software supply chain attack).
Cele 178 de organizații identificate reprezintă rezultatul examinării a 1.611 scripturi Optimizely de către Report URI. Numărul total al organizațiilor expuse ar putea fi mai mare.
Codul malițios a inclus și funcții pentru colectarea cookie-urilor și capturilor de ecran, ceea ce extinde riscurile dincolo de furtul informațiilor bancare și al criptomonedelor.
În cazul dispozitivelor Apple, cercetătorii au identificat instrumentele de exploatare Coruna și DarkSword, însă compromiterea efectivă a unor dispozitive prin această campanie nu a fost demonstrată public.
Atacatorii au reușit să distribuie codul printr-un serviciu utilizat legitim de companii din sectoare precum tehnologia, finanțele, comerțul și mass-media. Incidentul pune astfel în evidență importanța monitorizării continue a componentelor software externe, inclusiv atunci când acestea provin de la furnizori cunoscuți.
13 august 2026
12 august 2026
15 noiembrie 2026
31 octombrie 2026
Rețeaua NSA Net, folosită pentru comunicații clasificate în cadrul Agenției Naționale de Securitate a SUA, a devenit indisponibilă, potrivit unor relatări din 17 noiembrie 2026. Primele evaluări nu indică un atac cibernetic, iar cauza și amploarea întreruperii rămân neclare.
17 noiembrie 2026
17 noiembrie 2026
17 noiembrie 2026
17 noiembrie 2026
17 noiembrie 2026
17 noiembrie 2026