Ascultă rezumatul
Ascultă articolul


Autoritățile americane au obținut aprobări judiciare pentru confiscarea sau restricționarea a peste 1,2 miliarde de dolari în criptomonede furate de la Binance. FBI atribuie atacul grupării nord-coreene TraderTraitor, iar urmărirea blockchain și cooperarea cu platformele au permis înghețarea unor sume mult mai mari.
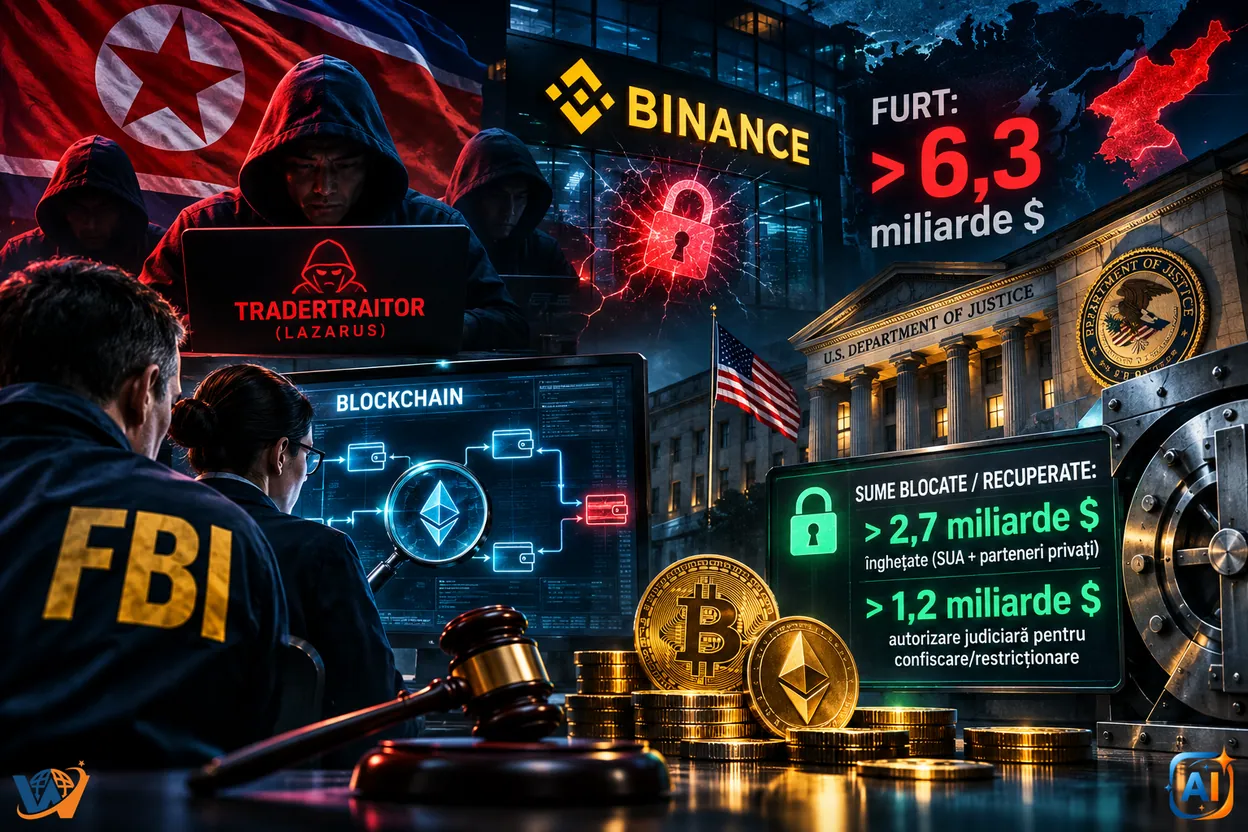
Autoritățile americane au obținut autorizare judiciară pentru confiscarea sau restricționarea a peste 1,2 miliarde de dolari în criptomonede furate de la Binance, după atacul masiv atribuit Coreei de Nord. Furtul, estimat la peste 6 miliarde de dolari, este legat de activitatea cibernetică numită TraderTraitor, iar blocarea sumelor a fost posibilă prin urmărirea tranzacțiilor pe blockchain, alertarea industriei cripto și cooperarea cu platforme capabile să înghețe activele.
FBI a atribuit furtul de la Binance unor actori cibernetici nord-coreeni cunoscuți sub numele de TraderTraitor, o activitate asociată cu operațiunile statului nord-coreean în zona criptomonedelor.
Atacul ar fi avut loc în jurul datei de 29 octombrie 2026 și a vizat active virtuale în valoare de peste 6 miliarde de dolari. Associated Press a relatat că valoarea totală a furtului este estimată la aproximativ 6,3 miliarde de dolari, ceea ce îl plasează printre cele mai mari jafuri cripto cunoscute.
Departamentul de Justiție al SUA a anunțat pe 12 noiembrie 2026 că autoritățile americane au obținut aprobări judiciare pentru confiscarea sau restricționarea a peste 1,2 miliarde de dolari din activele furate. În paralel, eforturile comune ale guvernului american și ale sectorului privat au dus la înghețarea a peste 2,7 miliarde de dolari.
Cheia anchetei a fost faptul că tranzacțiile cripto lasă urme publice pe blockchain. Chiar dacă persoana din spatele unui portofel nu este vizibilă automat, mișcarea fondurilor poate fi urmărită de la o adresă la alta.
După atac, anchetatorii au identificat portofelele folosite de actorii TraderTraitor pentru a muta activele furate. FBI a publicat apoi o listă de adrese cripto asociate cu fondurile sustrase și a cerut operatorilor din industrie să blocheze tranzacțiile care provin din acele adrese sau care sunt derivate din ele.
Autoritățile au observat că hackerii au convertit o parte importantă din activele furate în Ether, criptomoneda rețelei Ethereum. Conversia într-un activ mai lichid poate facilita mutarea rapidă a banilor prin servicii DeFi, platforme de schimb instant, bridge-uri cripto și exchange-uri.
Aici apare punctul vulnerabil pentru atacatori: chiar dacă pot muta fondurile prin mai multe portofele, banii pot fi blocați când ajung la servicii care cooperează cu autoritățile sau care pot identifica tranzacții provenite din adrese marcate.
Blocarea sumelor nu a însemnat neapărat că agenții americani au intrat direct în posesia tuturor criptomonedelor. În astfel de cazuri, procesul are mai multe etape: identificare, marcare, înghețare, autorizare judiciară și, ulterior, confiscare sau returnare către proprietarii legitimi.
FBI, U.S. Secret Service și IRS-CI au transmis industriei cripto adresele asociate cu fondurile furate. Furnizorii de servicii cripto, firmele de analiză blockchain, operatorii DeFi și exchange-urile au fost îndemnați să refuze tranzacțiile legate de acele portofele.
Departamentul de Justiție a precizat că a lucrat cu furnizori de servicii pentru active virtuale pentru a intercepta fondurile. Până acum, peste 2,7 miliarde de dolari au fost înghețate, iar pentru peste 1,2 miliarde de dolari există autorizare judiciară de confiscare sau restricționare.
Următorul pas este procedura de confiscare. Într-un astfel de proces, o instanță stabilește cine are drept legitim asupra activelor recuperate. În cazul Binance, banii blocați pot intra într-un proces legal prin care autoritățile încearcă să împiedice hackerii să îi spele și să îi transfere mai departe.
💡 WoW Pulse | De ce pot fi urmărite criptomonedele furate
Criptomonedele nu sunt complet invizibile. Tranzacțiile sunt înregistrate pe blockchain, iar anchetatorii pot urmări traseul banilor între portofele. Identitatea persoanei din spatele unui portofel poate rămâne ascunsă, dar adresele implicate pot fi marcate, monitorizate și blocate atunci când fondurile ajung la servicii care respectă cererile autorităților.
Atribuirea atacului nu se bazează pe un singur indiciu. În investigațiile cibernetice, autoritățile combină mai multe elemente: infrastructura folosită, portofelele cripto, traseul fondurilor, metodele de spălare, tiparul de atac, instrumentele tehnice și legăturile cu operațiuni anterioare.
FBI a identificat activitatea ca fiind TraderTraitor, nume folosit pentru o campanie cibernetică nord-coreeană. Aceasta este asociată cu atacuri asupra sectorului cripto și cu tentative de spălare a fondurilor prin servicii descentralizate, bridge-uri, mixere și exchange-uri.
Mai multe firme de analiză blockchain au indicat, de asemenea, o legătură cu actori nord-coreeni. Le Monde a relatat că TRM Labs și Chainalysis au exprimat un nivel ridicat de încredere că în spatele atacului se află actori afiliați statului nord-coreean, grupați în jurul ecosistemului cunoscut public drept Lazarus.
Coreea de Nord este acuzată de ani de zile că folosește furturile de criptomonede pentru a finanța regimul și programele sale interzise. Departamentul de Justiție al SUA afirmă că regimul de la Phenian se bazează pe venituri din furturi cripto la scară mare pentru a-și susține programul ilicit de arme.
În spatele atacului nu este descrisă o grupare criminală obișnuită, ci o operațiune atribuită statului nord-coreean. Numele folosit de FBI pentru activitatea implicată în atacul asupra Binance este TraderTraitor.
TraderTraitor este legat de ecosistemul mai larg al operațiunilor cibernetice nord-coreene, în care se înscriu și grupări cunoscute public sub umbrela Lazarus Group. Aceste structuri sunt acuzate că folosesc atacuri informatice, inginerie socială și furturi de active digitale pentru a genera venituri greu de obținut prin canale financiare tradiționale, din cauza sancțiunilor internaționale.
Atacurile nord-coreene din zona cripto vizează frecvent exchange-uri, dezvoltatori, angajați din Web3, furnizori de infrastructură și persoane care dețin active digitale importante. În multe cazuri, atacurile nu pornesc doar de la vulnerabilități tehnice, ci și de la manipularea victimelor prin contacte false, conturi compromise, interviuri fictive, mesaje profesionale sau apeluri video frauduloase.
În același anunț, Departamentul de Justiție a prezentat și o operațiune separată numită FaceStealer, atribuită tot Coreei de Nord. Aceasta ar fi dus la furtul a peste 400 de milioane de dolari în criptomonede în ultimele 18 luni.
FaceStealer ar fi folosit tehnici de inginerie socială pentru a viza persoane din zona cripto, Web3 și software open-source. Atacatorii ar fi impersonat contacte cunoscute sau persoane relevante pentru victime, apoi le-ar fi convins să interacționeze cu linkuri ori aplicații malițioase.
Legătura editorială dintre FaceStealer și atacul Binance este importantă: cele două cazuri nu sunt același furt, dar arată aceeași strategie atribuită Coreei de Nord — folosirea operațiunilor cibernetice pentru a obține sume uriașe în active digitale.
Chiar dacă peste 2,7 miliarde de dolari au fost înghețate, recuperarea completă rămâne dificilă. O parte dintre fonduri poate fi mutată rapid prin servicii care nu au aceleași controale ca exchange-urile centralizate. Alte sume pot fi fragmentate în sute sau mii de tranzacții, trecute prin bridge-uri între blockchain-uri diferite sau convertite în active mai greu de urmărit.
Totuși, cazul arată și limita anonimatului în cripto. Odată ce portofelele sunt identificate și făcute publice, fondurile devin toxice pentru multe platforme. Exchange-urile, firmele de analiză blockchain și furnizorii de infrastructură pot refuza tranzacțiile asociate cu acele adrese, iar autoritățile pot obține ordine pentru restricționarea activelor.
Pentru Binance, miza este dublă: recuperarea banilor și restabilirea încrederii utilizatorilor. Reuters a relatat că platforma urmărește redeschiderea completă a retragerilor după atac, în condițiile în care incidentul a produs una dintre cele mai puternice presiuni operaționale și reputaționale asupra celui mai mare exchange cripto din lume.
Rețeaua NSA Net, folosită pentru comunicații clasificate în cadrul Agenției Naționale de Securitate a SUA, a devenit indisponibilă, potrivit unor relatări din 17 noiembrie 2026. Primele evaluări nu indică un atac cibernetic, iar cauza și amploarea întreruperii rămân neclare.
17 noiembrie 2026
17 noiembrie 2026
17 noiembrie 2026
17 noiembrie 2026
17 noiembrie 2026
17 noiembrie 2026